IT Security Tools
Bescherm systemen, gegevens en netwerken tegen cyberdreigingen.
Breng signalen, risico’s en verbeteracties met elkaar in verband
Cybersecurity vraagt om meer dan één los hulpmiddel. Een samenhangende securitytoolset kan signalen uit endpoints, identiteiten, e-mail, netwerkverkeer, cloudworkloads en logbestanden in context plaatsen. Daardoor krijgen securityteams een beter vertrekpunt om verdachte activiteiten te herkennen, te onderzoeken en op urgentie te beoordelen. Correlatie en geautomatiseerde stappen kunnen de eerste respons ondersteunen, zonder dat analyse en besluitvorming uit beeld verdwijnen.
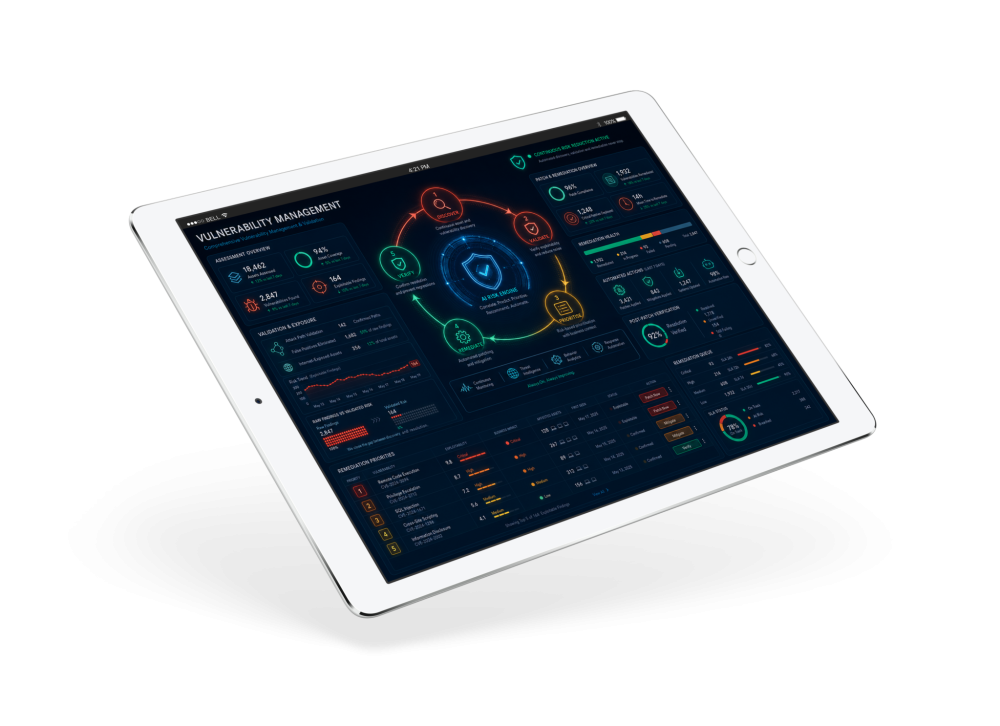
Preventie en herstel horen daarbij bij elkaar. Kwetsbaarheidsbeheer brengt assets en zwakke plekken in beeld, helpt risico’s te prioriteren en ondersteunt patchprocessen. Securityvalidatie kan daarna toetsen of een kwetsbaarheid in de eigen omgeving werkelijk uit te buiten was en of een herstelmaatregel effect heeft gehad. Zo verschuift de aandacht van een lange lijst meldingen naar risico’s die aantoonbaar relevant zijn en een onderbouwde herstelcyclus verdienen.
Ook e-mail, identiteit en menselijk gedrag zijn onderdeel van de weerbaarheid van de organisatie. Bescherming tegen phishing, business email compromise en account takeover kan worden aangevuld met awareness-training en praktijksimulaties. Op bestuurlijk niveau helpen gekoppelde processen voor beleid, controls, risico’s, assessments en bewijs om de voortgang van securitymaatregelen inzichtelijk te houden. Dat ondersteunt een bredere aanpak van detectie, respons en continue verbetering.
Vier samenhangende aandachtsgebieden:
- Detectie en respons: breng signalen uit endpoint, netwerk, identiteit, e-mail en logs samen voor een beter onderbouwd onderzoek.
- Kwetsbaarheden en herstel: ontdek, prioriteer, patch en verifieer kwetsbaarheden in een herhaalbare workflow.
- E-mail, identiteit en awareness: beperk risico’s rond berichten en accounts en versterk het bewustzijn van gebruikers.
- GRC en bewijsvoering: verbind beleid, controls, assessments en auditbewijs om status en opvolging zichtbaar te maken.
-
Cloud, On-Demand
Cloudoplossingen voor mkb+, grote organisaties en multinationals.
Nu bekijken -
Endpoint Management
Beheer laptops, smartphones en de hele hybride werkplek vanaf één plek.
Nu bekijken -
Identiteit & toegangsbeheer (IAM)
Beheer identiteiten en toegang tot AD, on-premise en in de cloud, veilig en overzichtelijk.
Nu bekijken -
IT monitoring & Analyse
Realtime inzicht en controle over je IT-omgeving, voor stabiele prestaties en minder downtime.
Nu bekijken -
IT Service Management
Verbeter je IT-dienstverlening met meer overzicht, snellere afhandeling en consistente processen.
Nu bekijken