GRC en Compliance
Ontwikkel applicaties sneller met visuele interfaces en minimale codering.
Maak compliance aantoonbaar.
Versterk uw cyberweerbaarheid.
Breng beleid, risico’s, beheersmaatregelen en auditbewijs samen met Secrato. Eén Europees georiënteerd GRC-platform voor meer overzicht, duidelijke verantwoordelijkheden en een structurele voorbereiding op audits.
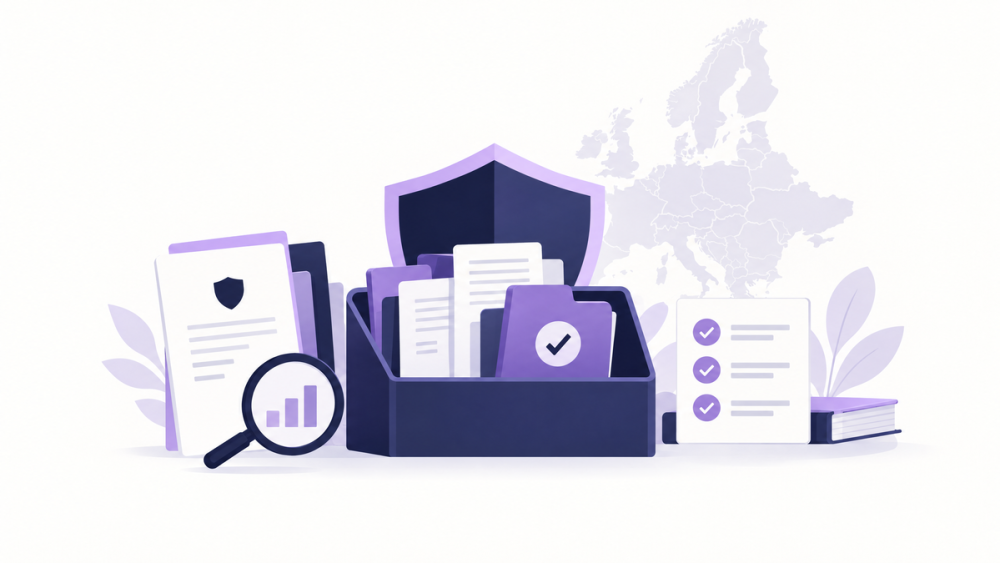
Een beleidsdocument in een gedeelde map, risico’s in een spreadsheet en bewijsstukken verspreid over verschillende teams: zo wordt compliance al snel een zoektocht. Welke maatregelen zijn uitgevoerd? Wie is verantwoordelijk? En kunt u aantonen dat een risico daadwerkelijk wordt beheerst?
Met Secrato verbindt u die informatie in één omgeving. U koppelt risico’s aan maatregelen, legt eigenaarschap vast en houdt het bijbehorende bewijs beschikbaar. Zo krijgt uw organisatie een samenhangend beeld van de voortgang en de punten die aandacht vragen.
Wat is GRC ?
GRC staat voor Governance, Risk & Compliance. Governance legt vast wie besluiten neemt en verantwoordelijk is. Risicomanagement helpt risico’s te herkennen, beoordelen en beheersen. Compliance draait om het naleven van relevante regels, normen en interne afspraken. Samen vormen ze een basis voor aantoonbare beheersing en cyberweerbaarheid.
CBA helpt u samen met Secrato
CBA Benelux introduceert Secrato samen met Sertalink en is exclusief partner in de Benelux. Daarmee brengen we IT, security en compliance dichter bij elkaar.
Wilt u weten hoe Secrato aansluit op uw huidige werkwijze? Bespreek uw risico’s, normenkaders en auditvragen met ons. Tijdens een demo ontdekt u hoe het platform overzicht kan bieden en welke inrichting bij uw organisatie past.
-
Cloud, On-Demand
Cloudoplossingen voor mkb+, grote organisaties en multinationals.
Nu bekijken -
Endpoint Management
Beheer laptops, smartphones en de hele hybride werkplek vanaf één plek.
Nu bekijken -
Identiteit & toegangsbeheer (IAM)
Beheer identiteiten en toegang tot AD, on-premise en in de cloud, veilig en overzichtelijk.
Nu bekijken -
IT monitoring & Analyse
Realtime inzicht en controle over je IT-omgeving, voor stabiele prestaties en minder downtime.
Nu bekijken -
IT Security Tools
Bescherm systemen, gegevens en netwerken tegen cyberdreigingen.
Nu bekijken -
IT Service Management
Verbeter je IT-dienstverlening met meer overzicht, snellere afhandeling en consistente processen.
Nu bekijken -
Managed Services Provider solutions
Complete softwareoplossingen voor Managed Service Providers (MSP's).
Nu bekijken